Sessão cifrada
Vídeo e dados trafegam cifrados entre as pontas (DTLS-SRTP), mesmo quando passam pelo relay. O restante usa TLS 1.2 ou superior.
Acesso remoto, monitoramento e automação para quem responde por centenas de computadores Windows. Cada ação fica registrada, e o usuário vê o que está sendo feito na máquina dele.
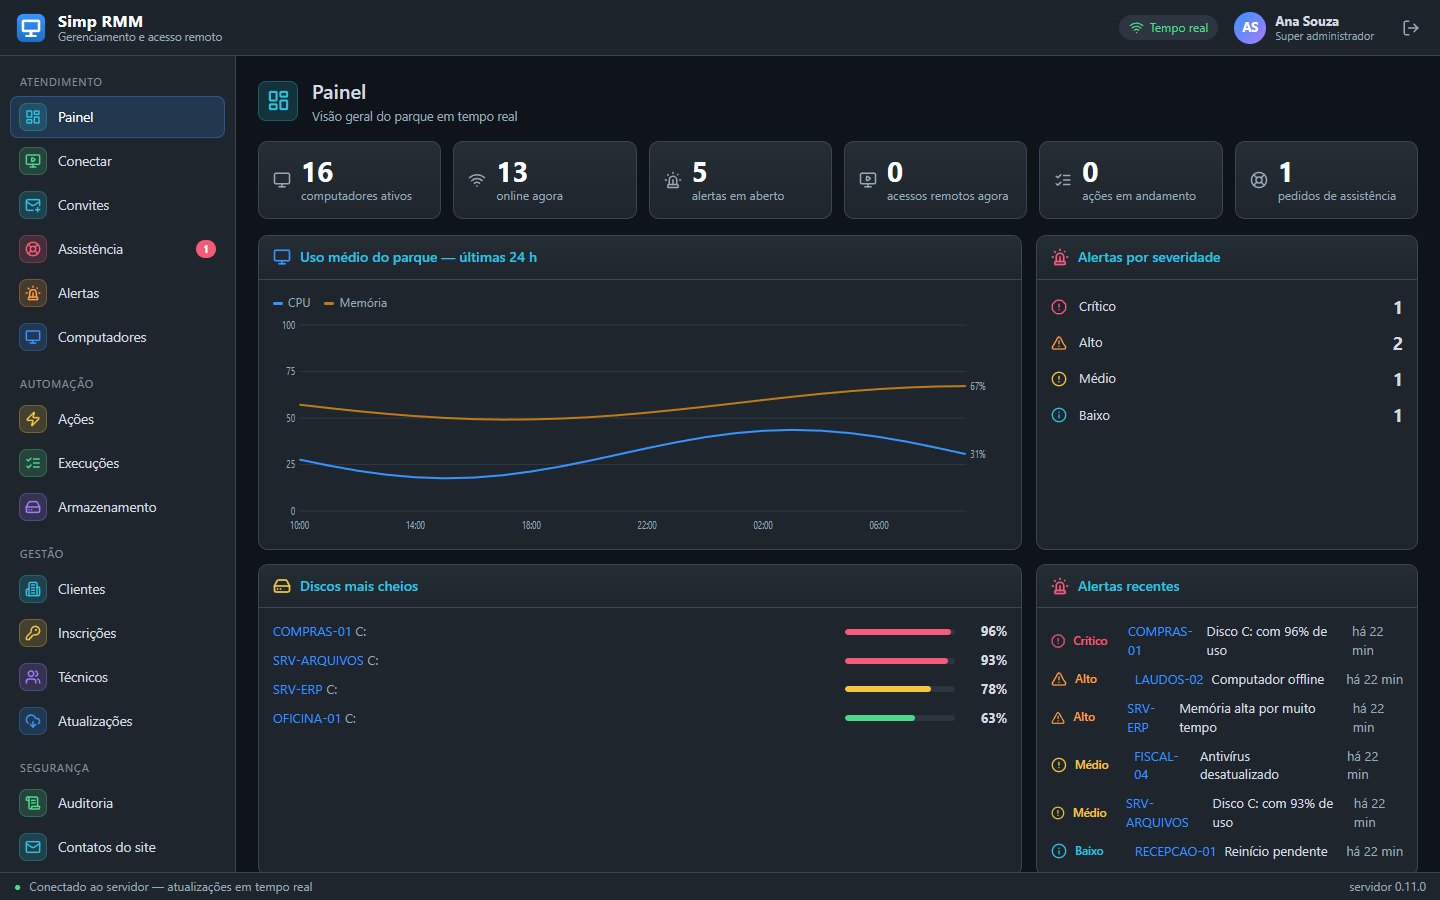
Acesso remoto resolve o chamado de agora. Monitoramento e automação evitam os próximos.
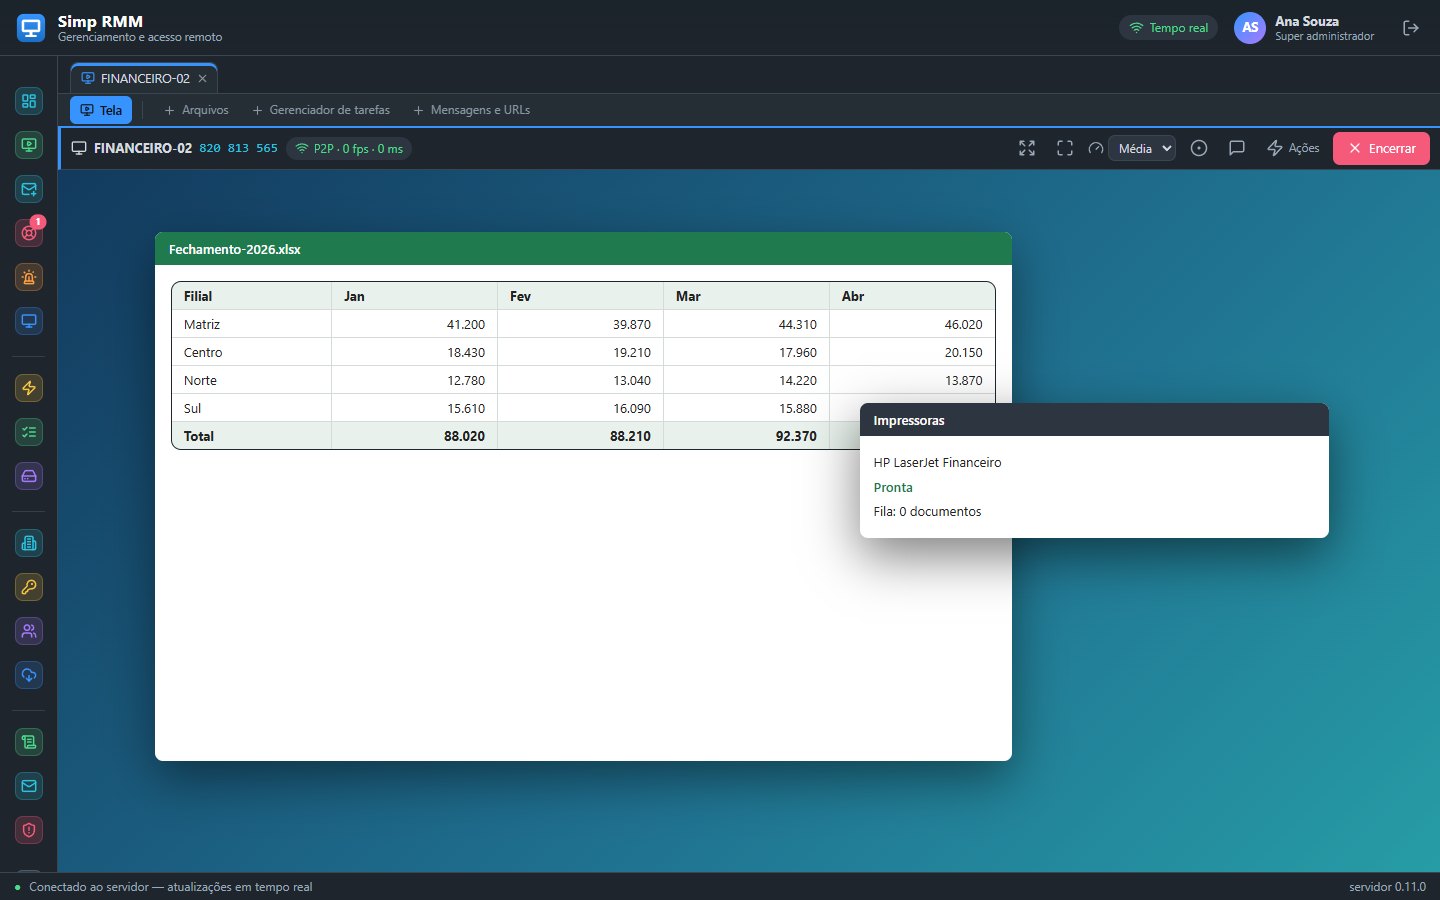
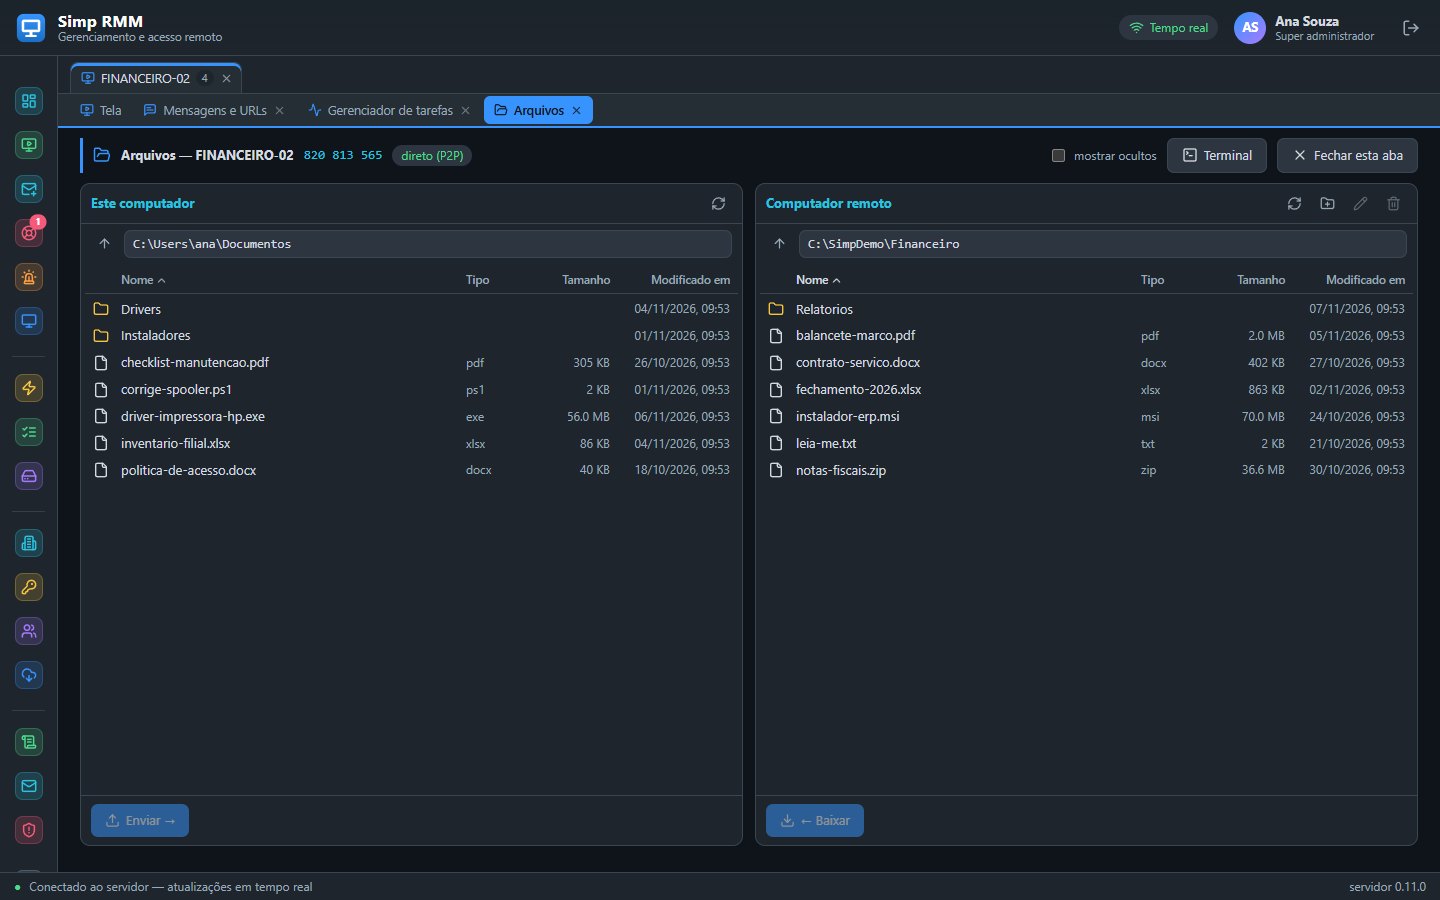
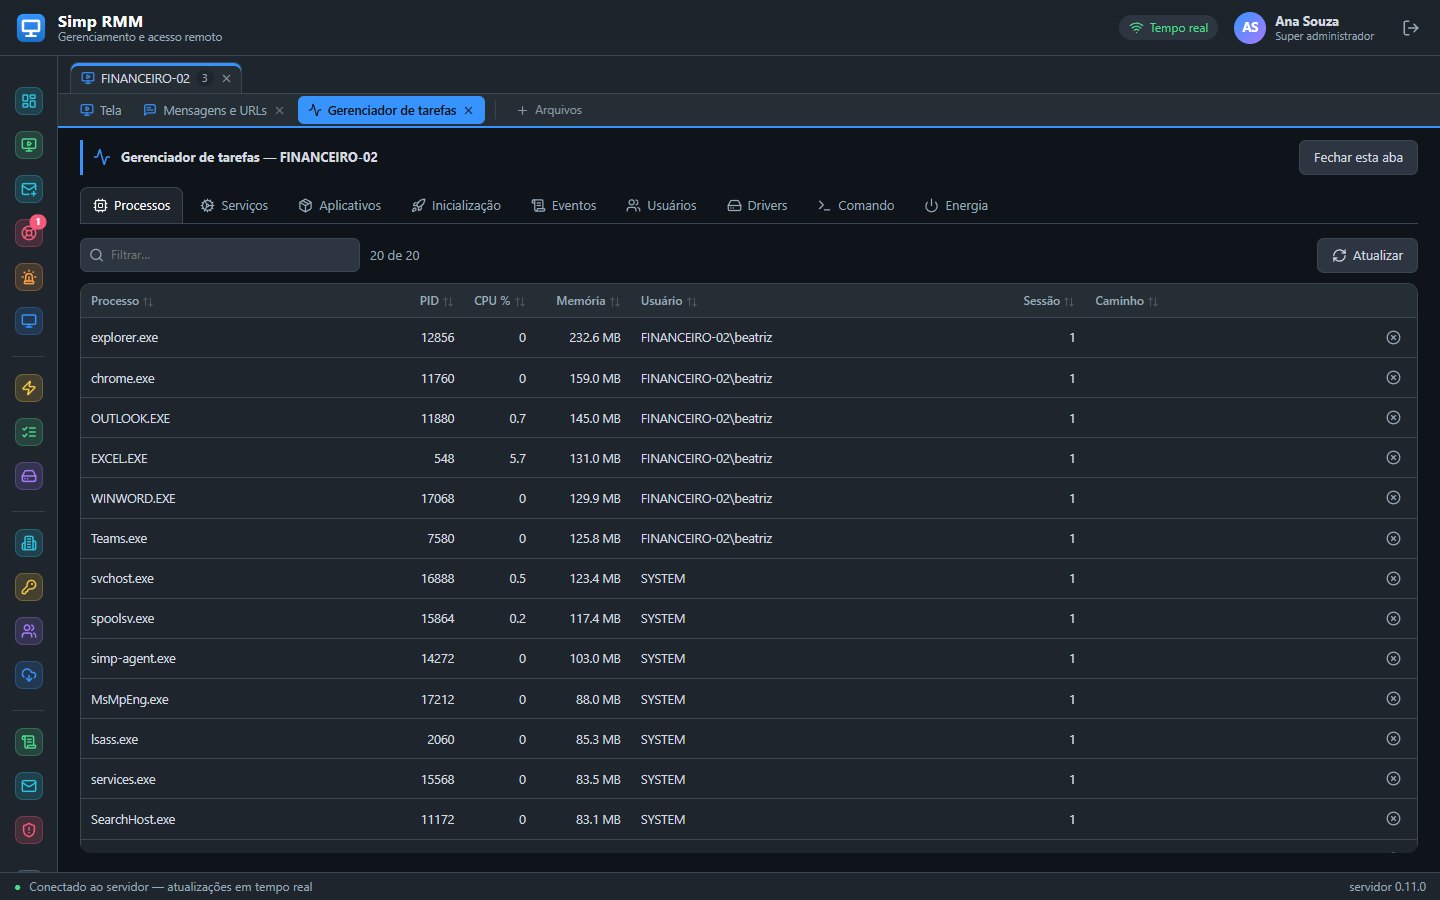
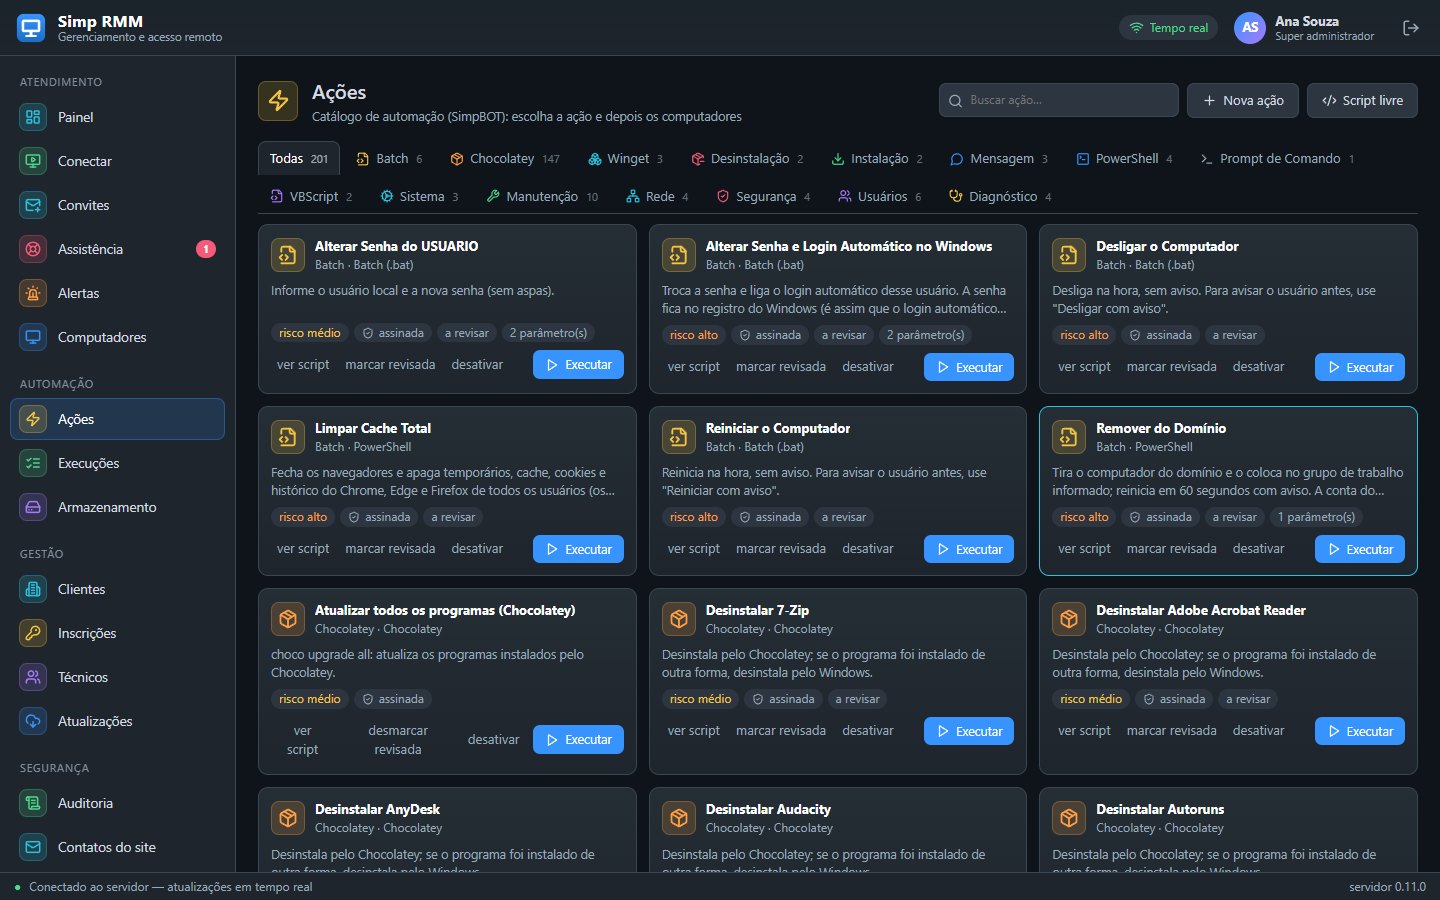
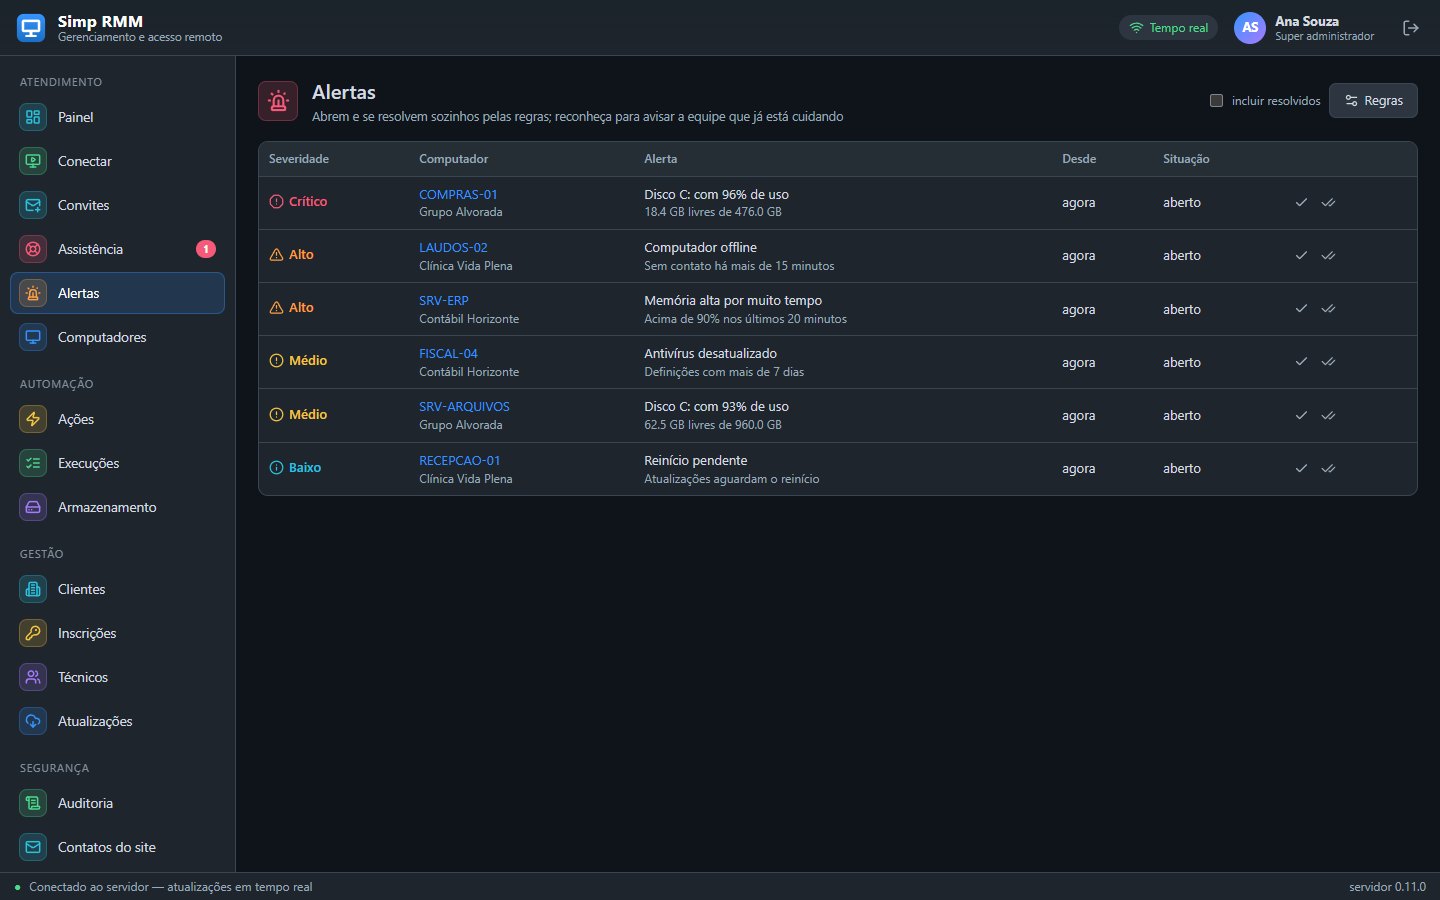
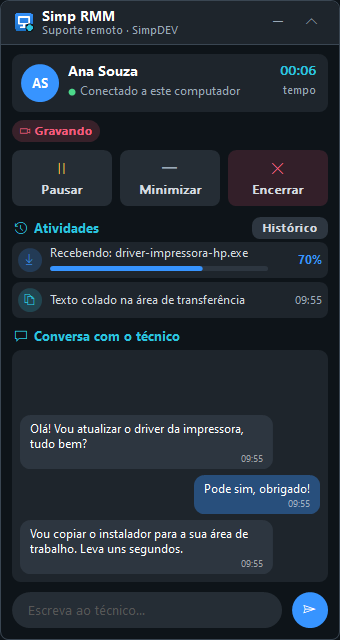
O técnico trabalha no navegador ou no aplicativo. As telas abaixo são do sistema.
Instale o MSI em um computador ou distribua em massa por GPO e linha de comando. Com um token de inscrição, o computador já entra no cliente certo. Sem token, ele aguarda a aprovação de um técnico.
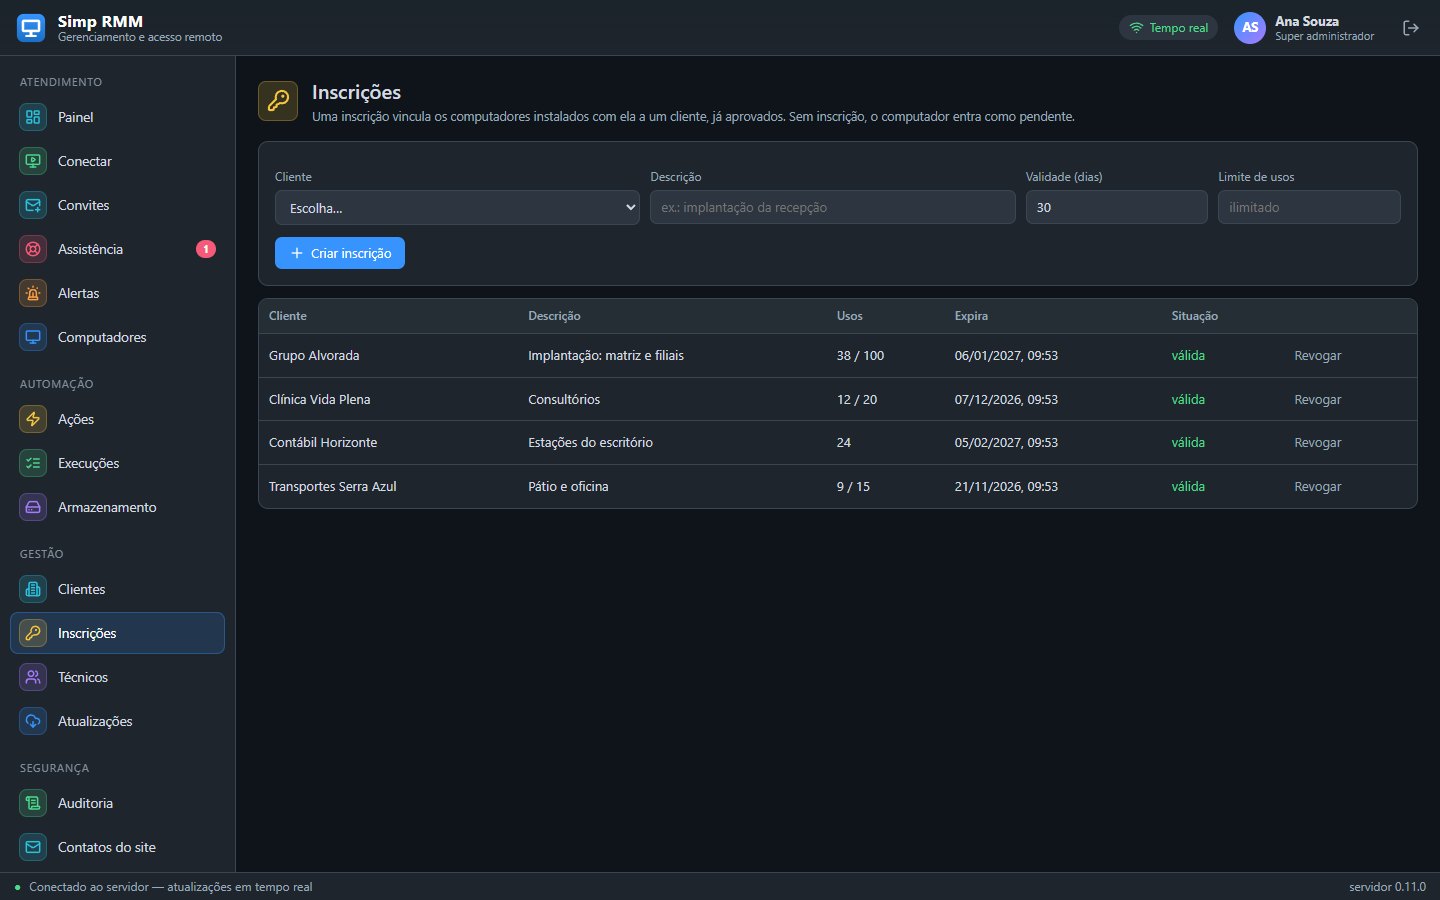
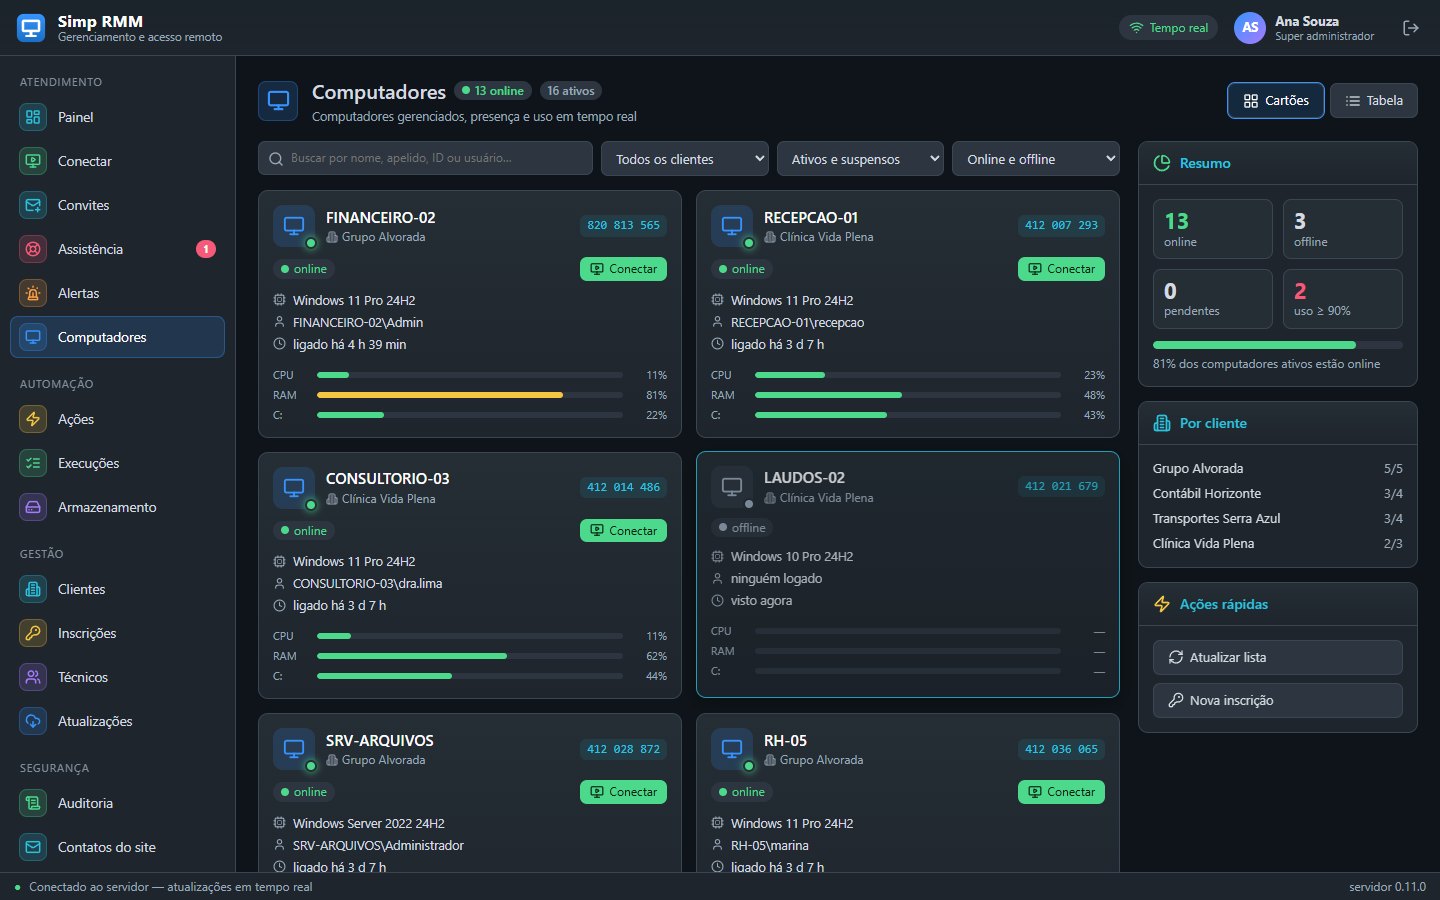
Veja os computadores por cliente, grupo e situação. Cada um tem um técnico responsável, e só quem tem acesso a ele o enxerga. O compartilhamento entre técnicos é explícito.
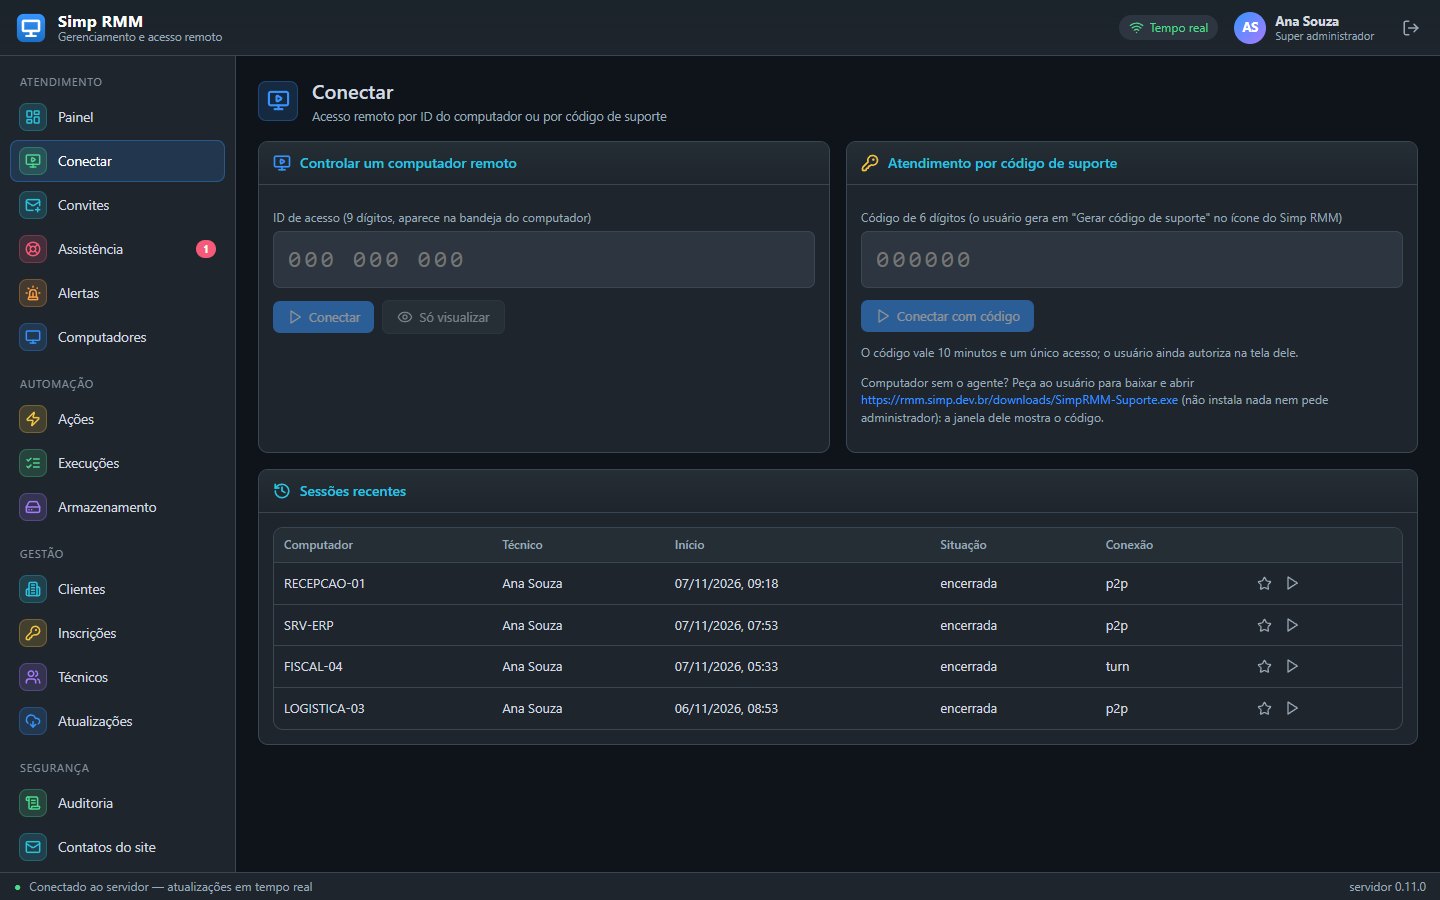
Conecte pelo ID do computador, pela lista ou por um código de suporte de uso único. Para quem ainda não tem o agente, envie um convite por link ou código.
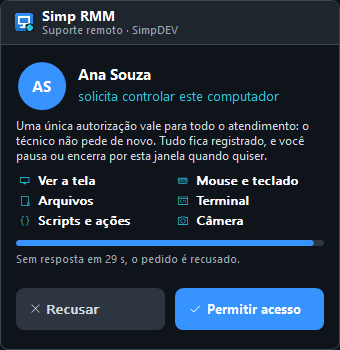
No atendimento assistido, o usuário vê quem pede o acesso e o que será permitido. Sem a resposta dele em 30 segundos, o pedido é recusado. O acesso sem aceite só existe onde a política do cliente permite.
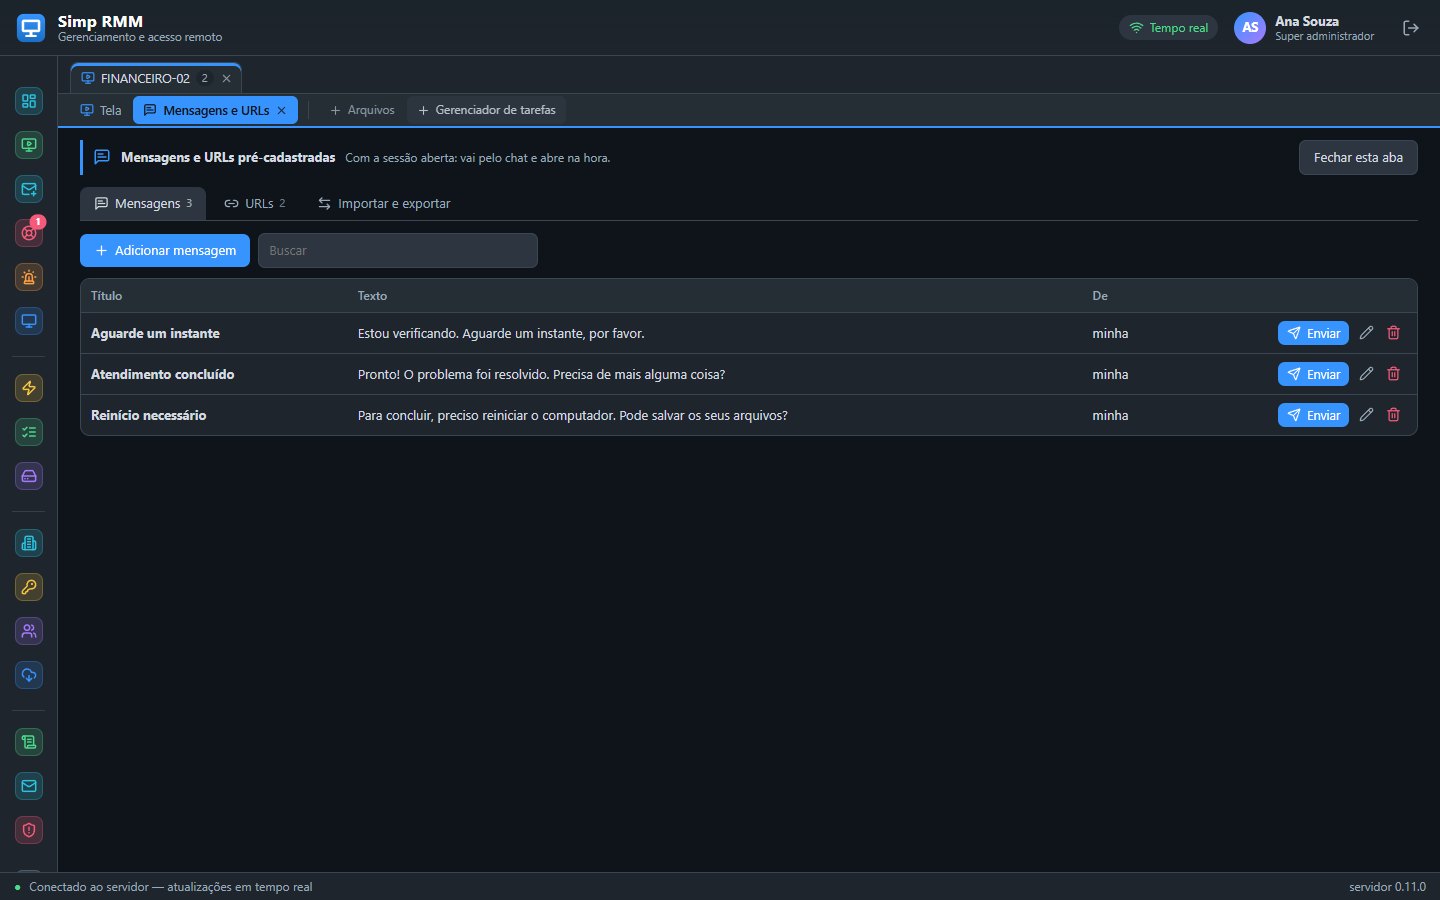
Controle a tela e abra, presas àquele computador, as abas de Arquivos, Gerenciador de tarefas e Mensagens e URLs. Fechar uma aba adicional não derruba a sessão.
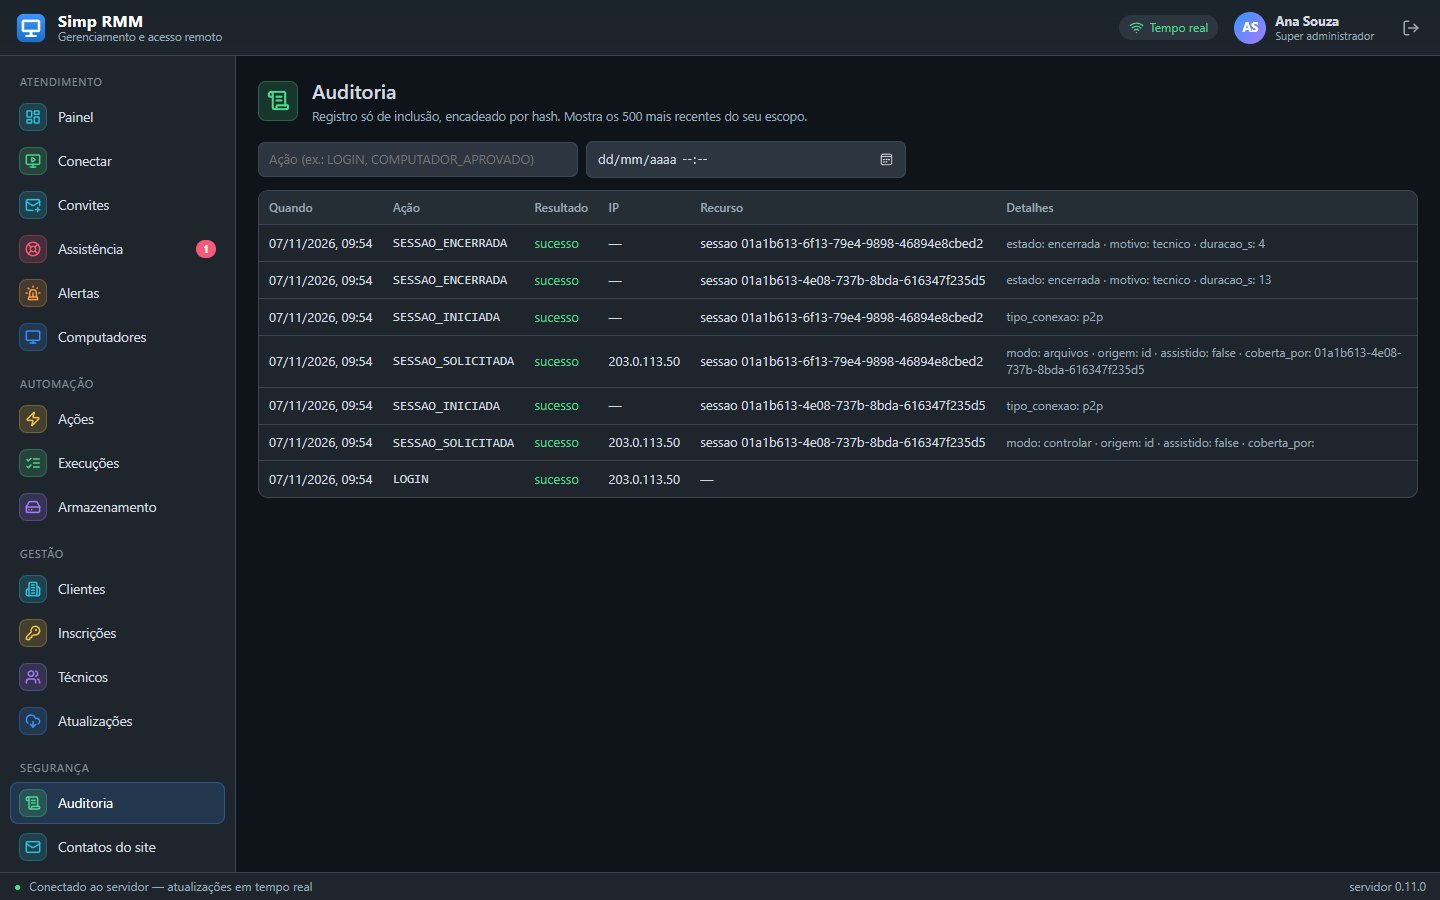
Repita a correção nos demais computadores pelo catálogo de ações e acompanhe o resultado de cada um. Acessos e ações ficam na auditoria, em registros encadeados.
Segurança aqui é a forma como o sistema funciona, não um adicional.
Vídeo e dados trafegam cifrados entre as pontas (DTLS-SRTP), mesmo quando passam pelo relay. O restante usa TLS 1.2 ou superior.
Todo técnico entra com senha e código TOTP. As senhas são protegidas com argon2id, e a reutilização de uma sessão antiga derruba as demais.
Papéis, permissões, escopo por cliente e hierarquia de técnicos. Cada um enxerga só os computadores dele e os compartilhados com ele.
Registros só de inclusão, ligados um ao outro: a aplicação não edita nem apaga, e uma alteração indevida fica evidente.
Tentativas repetidas, varreduras e tokens falsos bloqueiam o IP ou a conta. O administrador acompanha e corrige em uma área própria.
Antes de trocar uma versão, o agente confere o manifesto Ed25519, o SHA-256 e o certificado da SimpDEV. Se a versão nova falhar, a anterior volta sozinha.
O agente se conecta para fora: não é preciso abrir portas de entrada no firewall da empresa.
O servidor faz a interligação e guarda só o necessário. A gravação de uma sessão fica com o técnico.
As ações do catálogo só rodam com assinatura válida, e as de risco podem exigir aprovação de um ou dois responsáveis.
A sessão tenta primeiro a conexão direta. Só quando a rede não deixa, ela passa pelo relay, sem o técnico precisar configurar nada.
Cifrada nos dois caminhos
Controle de quem acessa o quê, implantação em escala e registro de tudo.
Organize por cliente e grupo, com políticas próprias para cada um: acesso sem aceite, tela em branco, gravação obrigatória e nível de risco permitido.
Cada técnico cuida dos computadores dele, e quem está acima enxerga a equipe. O compartilhamento é explícito.
MSI assinado, GPO e token de inscrição por cliente. Depois de instalado, o agente se atualiza sozinho.
Ações de maior risco podem exigir a aprovação de um ou dois responsáveis antes de rodar.
Relatórios diários, semanais e mensais, além do inventário de hardware e software de cada computador.
O usuário autoriza, acompanha as atividades e exporta o histórico do que foi feito na máquina dele.
Hoje a plataforma é totalmente gratuita: sem cartão de crédito e sem funções bloqueadas.
Conte um pouco sobre a sua operação. A equipe da SimpDEV responde com os próximos passos para começar.